Październik przyniósł serię precyzyjnych uderzeń w infrastrukturę cyfrową Rosji. Ukraińskie bezzałogowce zaatakowały pięć obiektów należących do największych rodzimych koncernów technologicznych, wywołując zakłócenia w usługach chmurowych, systemach płatniczych i aplikacjach nawigacyjnych na terenie całego kraju. Eksperci nie mają wątpliwości: to nie tylko cios w codzienne funkcjonowanie milionów użytkowników, ale także poważne opóźnienie dla rosyjskiego rozwoju sztucznej inteligencji.
Które obiekty zostały trafione i jakie miało to skutki
Lista celów obejmowała trzy placówki Yandexu – w Sasowie (obwód riazański, 7 października), Kałudze (9 października) oraz Włodzimierzu (11 października). Następnie, 14 października, uderzono w centrum danych Sberbanku w Bałakowie (obwód saratowski), a cztery dni później – w obiekt VKontakte pod Petersburgiem. Wszystkie trzy koncerny – Yandex, Sber i VK – odpowiadają za znaczną część rosyjskiej infrastruktury internetowej: od aplikacji taxi i przetwarzania płatności kartowych po przechowywanie danych w chmurze i komunikatory.
Żadna z firm nie ujawniła skali zniszczeń. Użytkownicy w Rosji masowo zgłaszali jednak problemy z realizacją płatności, zamawianiem przejazdów, korzystaniem z nawigacji oraz dostępem do zasobów chmurowych. Eksperci cytowani przez agencję AP wskazują, że przywrócenie pełnej sprawności infrastruktury może zająć miesiące, a nawet lata.
Dlaczego rosyjskie centra danych są łatwiejszym celem niż ukraińskie
Różnica w podatności na ataki wynika w dużej mierze z odmiennych strategii przechowywania danych. Kijów po pierwszych uderzeniach w 2022 roku przeniósł większość zasobów na serwery zlokalizowane w krajach europejskich, co znacząco ograniczyło skutki późniejszych ostrzałów. Moskwa postąpiła odwrotnie – rosyjskie prawo, tworzone w ramach koncepcji „suwerennego internetu”, nakazuje firmom przechowywanie wszystkich danych na serwerach wewnątrz kraju.
Ta koncentracja infrastruktury paradoksalnie ułatwia zadanie atakującym. Nick Reiners, starszy analityk ds. geotechnologii w Eurasia Group, zwraca uwagę na problem skali: Rosja musi zapewnić obronę przeciwlotniczą nad ogromnym terytorium, a środków na to nie wystarcza. Skoro cała infrastruktura i dane znajdują się w granicach państwa, ich wyłączenie staje się relatywnie prostsze. Do tej pory nie wyjaśniono, dlaczego systemy obrony nie chroniły zaatakowanych obiektów lub dlaczego zawiodły.
Delikatny sprzęt i kosztowna odbudowa
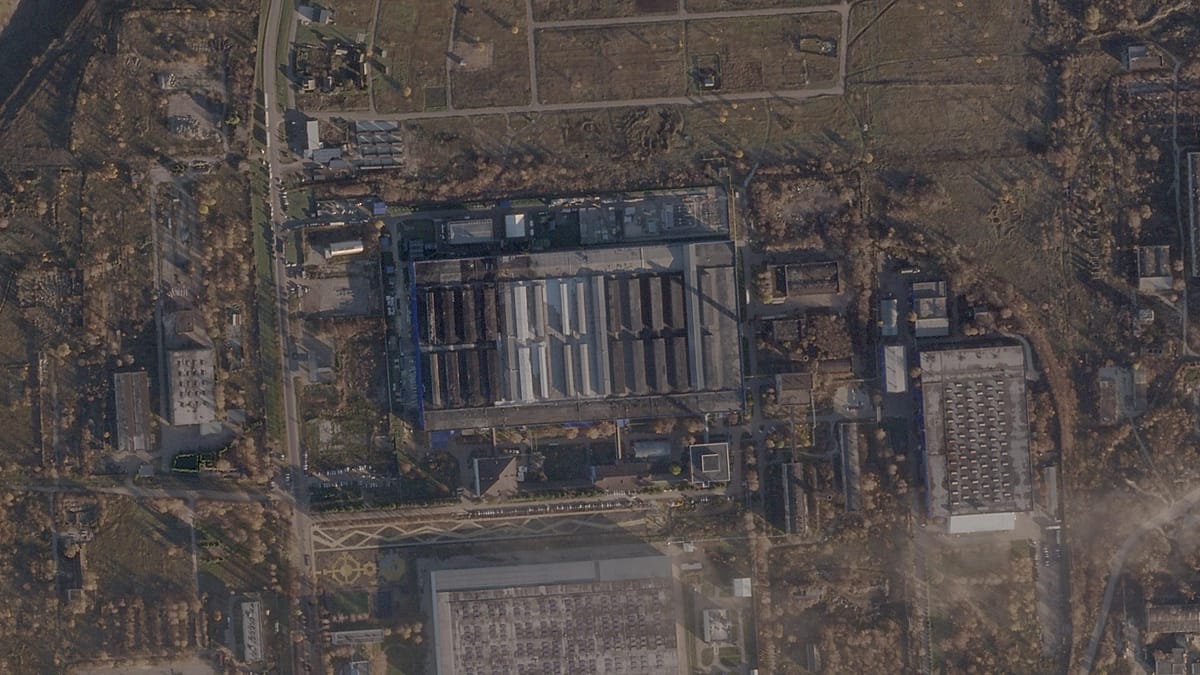
Analitycy określają centra danych mianem „miękkich celów”. To rozległe hale wypełnione serwerami, urządzeniami zasilającymi i systemami chłodzenia, gdzie nawet niewielki ładunek wybuchowy może wyrządzić poważne szkody. Zdjęcia satelitarne trafionych obiektów Yandexu ukazują pożary, które mogły zniszczyć mikrochipy i inne wrażliwe komponenty.
Mikhail Klimarev, szef Internet Protection Society, w rozmowie z AP podkreśla, że po takim uderzeniu trudno liczyć na ocalenie czegokolwiek – sprzęt centrów danych jest delikatny, wymagający i drogi, a sadza powstała w wyniku pożarów jest wyjątkowo szkodliwa dla elektroniki. Odbudowa infrastruktury napotyka dodatkowe przeszkody: zachodnie sankcje oraz globalny niedobór chipów. Superkomputery Yandexu działają na procesorach Nvidia A100, których Rosja nie może legalnie importować.
Znaczenie dla rosyjskich ambicji w dziedzinie AI
Skala szkód w Yandexie ma szczególne znaczenie dla rosyjskich planów związanych ze sztuczną inteligencją. Trzy superkomputery koncernu, wykorzystywane do trenowania modeli AI, plasują się wśród pięciuset najpotężniejszych maszyn na świecie. Najwydajniejszy z nich, zainstalowany w Sasowie, zajmował niegdyś 19. miejsce w globalnym rankingu, obecnie spadł jednak poza pierwszą setkę.
Connor Martin z Council on Foreign Relations ocenia, że ukraińskie ataki dronów prawdopodobnie jeszcze bardziej opóźnią rozwój rosyjskiej sztucznej inteligencji. Już przed uderzeniami Moskwa pozostawała kilka lat za Stanami Zjednoczonymi i Chinami. Odtworzenie mocy obliczeniowej w warunkach sankcji i ograniczonego dostępu do zaawansowanych układów staje się zadaniem wyjątkowo trudnym.
Niezamierzony skutek: otwarcie na Europę?
Klimarev zwraca uwagę na paradoksalny efekt ataków. Jego zdaniem uderzenia w centra danych „uratowały rosyjski internet przed izolacją”, ponieważ firmy będą zmuszone do przenoszenia zasobów obliczeniowych – najprawdopodobniej do Europy. Wiele rosyjskich przedsiębiorstw ma obecnie analizować europejski rynek pod kątem możliwości wynajmu mocy obliczeniowych. Analityk sugeruje również, że władze mogą złagodzić próby zaostrzania kontroli nad siecią, aby ograniczyć straty gospodarcze.
Warto przypomnieć szerszy kontekst. Rosyjski sektor IT od lat służy nie tylko celom komercyjnym – przepisy SORM zobowiązują rodzimych dostawców usług internetowych, w tym Yandex, VKontakte i Sber, do instalowania backdoorów dla FSB, umożliwiających dostęp do danych i komunikacji użytkowników. Centra danych są więc elementem aparatu nadzoru, a nie wyłącznie infrastrukturą biznesową. Kreml wykorzystywał też narzędzia AI w operacjach dezinformacyjnych – od przepisywania artykułów prasowych po publikowanie syntetycznych materiałów wideo i audio z wypowiedziami przypisywanymi zachodnim politykom.
Unijne sankcje zakazują dostarczania rosyjskim firmom usług IT, oprogramowania i mocy chmurowych. Przedsiębiorstwa próbujące obejść ograniczenia korzystały z pośredników, anonimowych dostawców hostingu lub zagranicznych struktur korporacyjnych, a Bruksela zaostrza egzekwowanie tych przepisów. Jak pokazuje październikowa seria ataków, wojna infrastrukturalna w cyberprzestrzeni nabiera tempa – a jej konsekwencje wykraczają daleko poza doraźne awarie usług.
Ukraina uderza w centra danych Rosji. Cios dla AI
Anthropic ma model, który bije Mythos 5.1 i jest bezpieczniejszy
Tysiące agentów AI przyspieszyły badania nad chorobą Parkinsona
Red Hat i NVIDIA budują zaporę dla agentów AI
Agent AI zhakował 2250 tenantów Microsoft 365
Vibe coding kontra reklamy w smart TV
Banki w USA blokują agentów AI. Chodzi o bezpieczeństwo
Claude Duet: nowy agent AI Anthropic podbija rynek
Flint i rekurencyjne samodoskonalenie AI
OpenAI przejmuje Orchestra Bio – agenci AI przyspieszą leki
AI wykryło krytyczną lukę w PHP. Miliony stron zagrożone